Článek
Have I Been Pwned umí říct, zda se adresa nebo otisk hesla objevily ve známém souboru. Neumí říct, že účet je teď v bezpečí, ani smazat data z internetu.
Ráno přijde e-mail, že se vaše adresa objevila v novém záznamu služby Have I Been Pwned (HIBP). Snadno to čteme jako probíhající přihlášení cizího člověka. E-mail v úniku ale není heslo v úniku, heslo v korpusu není nutně „vaše“ heslo, nález v indexu není cizí přihlášení a prázdný výsledek není důkaz, že k úniku nedošlo. HIBP je index známých souborů a incidentů s vlastními limity.
Jedna adresa, několik vrstev
Slovo „uniklo“ se používá pro výpis z kompromitované služby, seznam na webu, stealer log z počítače oběti i oznámení správce. Je dobré rozlišovat surovinu, index, nález, zneužití, povinnost správce a reakci držitele účtu. Rozumné pořadí kroků: zajistit přístup k účtu, změnit heslo tam, kde je důvod, zkontrolovat jeho opakování a zapnout druhý faktor. Reset do krátkého opakovaného hesla je horší než žádný a zadání plného hesla do náhodného „ověřovače“ je samo o sobě únikem.
Adresa v indexu není heslo v indexu
HIBP odděluje vyhledání adresy od služby Pwned Passwords. U adresy vidíte služby a kategorie dat, ne své heslo. K 1. září 2026 služba uváděla 17 796 310 183 indexovaných účtů a 1 033 webů; to jsou účty, ne unikátní lidé.
01-195-zmena-hesla
Pwned Passwords měří, zda se stejné heslo objevilo v korpusu známých uniklých hesel. Neví, že patřilo právě vám. „Heslo se našlo“ je stav tajemství, „někdo se přihlásil“ je událost v účtu.
Stuffing a stealer logy
Credential stuffing zkouší známé dvojice jméno–heslo na jiných službách. Korpus přidaný do HIBP v listopadu 2025 obsahoval 1 957 476 021 unikátních adres a asi 1,3 miliardy hesel; 394 milionů adres na gmail.com neznamená únik Gmailu, jen rozšířenost domény. Stealer log vzniká jinak: malware sebere údaje přímo ze zařízení. Podle Verizon DBIR 2025 byly kompromitované údaje počátečním vektorem u 22 % průniků. U zařízení napadených infostealerem byla v mediánu jen polovina hesel unikátních, zbytek se opakoval. Když je problém v zařízení, nestačí změnit heslo, je třeba řešit zařízení.
Pwned Passwords používá k-anonymitu: odešle se jen prvních pět znaků otisku hesla a plné heslo zařízení neopustí. Český Sentinel View od CZ.NIC pracuje s jinými daty; prázdný výsledek v jednom indexu nečistí druhý.
Co dělá správce a co vy
Správce musí porušení zabezpečení ohlásit do 72 hodin. ÚOOÚ evidoval za rok 2025 392 ohlášení. Stížnost vyžaduje vztah ke konkrétnímu správci a samotný nález v HIBP nemusí říkat, komu lze co vytýkat. HIBP navíc některé citlivé úniky neukazuje bez ověření vlastnictví schránky, protože už sama přítomnost ve službě může něco prozradit. Pravidlo zní: když adresa není nalezena, nevíme, že nikdy neunikla; když nalezena je, nevíme, že se někdo přihlásil.
02-196-bezpecnostni-klic
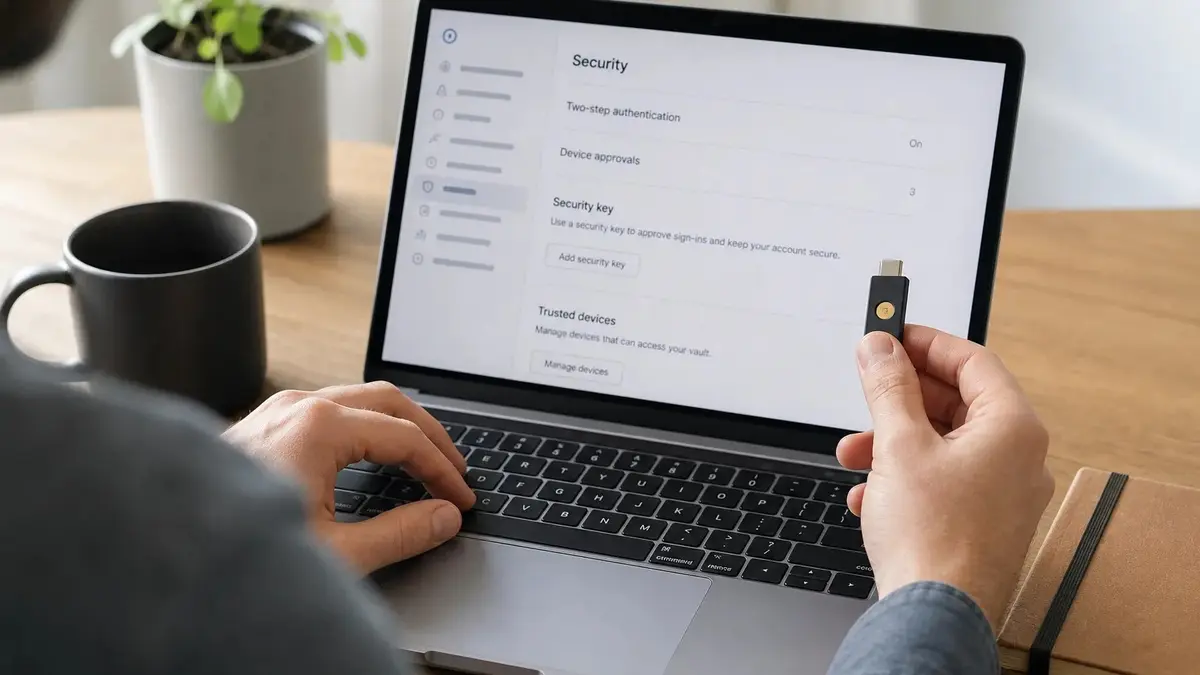
Druhý faktor snižuje dopad stuffingu, nezastaví ale phishing, kde heslo i kód zadáte sami. Po nálezu se tedy řeší heslo, jeho opakování a vícefázové ověření, při podezřelém odkazu ověření mimo odkaz. ENISA uvádí phishing zhruba u 60 % pozorovaných případů, zatímco krádež přihlašovacích údajů se týkala 8,9 % průniků. Čísla z ENISA, Verizonu, HIBP a ÚOOÚ mají různé jmenovatele a nelze je sčítat.
Výsledek kontroly si zapište ve třech sloupcích: adresa, heslo, účet. Otázka nezní, zda to uniklo, ale kterou vrstvu jste právě změřili a co z ní ještě neplyne.
Zdroje
- Have I Been Pwned. FAQs a Pwned Passwords.
- Hunt, T. (2025). 2 Billion Email Addresses Were Exposed…
- NIST SP 800-63B. Digital Identity Guidelines.
- Verizon (2025). Data Breach Investigations Report.
- Úřad pro ochranu osobních údajů. Výroční zpráva 2025.
Původně publikováno na jinykontext.cz: https://jinykontext.cz/clanek/unik-hesla-emailu