Článek
Inteligentní elektroměry v italských domácnostech byly navzájem propojeny routery jako jakákoli jiná počítačová síť. Z nich se daly získat protokoly, které dokumentovaly všechny signály odeslané do elektroměrů.
„Skutečně je tu příkaz k přerušení spojení s elektrickou sítí.“
Skoro pět desítek lidí se shromáždilo před velkou obrazovkou, na niž vedoucí krizového řízení Solarenti promítal příslušné soubory a grafy.
„Tyhle příkazy ale nejsou od nás,“ pokračoval Solarenti. „Pocházejí zvnějšku. Někdo je poslal do jednoho elektroměru, odkud se postupně rozšířily na všechny elektroměry v zemi. K tomu ani není potřeba virus. Příkaz se nejspíš přenášel radiosignálem.“
Nechal svá slova působit. Nikdo v místnosti ani nedýchal.
Tohle není realita, ale začátek strany 65 strhujícího katastrofického thrilleru Blackout od rakouského spisovatele Marca Elsberga. Příběh, který vám dnes budu vyprávět, však reálný je. A od svého fiktivního brášky se liší jen tím, že blackoutem naštěstí ani nezačal ani neskončil. Je však děsivé, jak málo chybělo.
Před patnácti lety jsem z dnes už těžko pochopitelných důvodů studoval Softwarové inženýrství a management na FEL ČVUT, přestože už jsem na poličce měl diplomy z Mediálních studií FSV UK. Vzpomínám, jak jsme v rámci předmětu o počítačových sítích měli za úkol naprogramovat jednoduchý firewall. Šlo mi to skvěle. Úkol jsem vypracoval dokonce ve dvou variantách: Jedna nepouštěla ani email, který jsem posílal sám sobě, druhá ochotně vítala i virus explicitně pojmenovaný Trojský kůň. Už si přesně nepamatuji, jak jsem se dopracoval k zápočtu, ale mám za to, že jsem musel vyučujícímu slíbit, že se nestanu síťařem.
Možná se ale zbytečně podceňuji. Architekti portálu od čínského výrobce fotovoltaiky jistě vystudovali IT na mnohem prestižnějších školách a s většími úspěchy v síťových předmětech. A přesto… ale nechte mě to vyprávět od začátku.
Psal se srpen roku 2026. Ceny zemního plynu pro Evropu překonaly hranici 60 eur/MWh (to byly časy, co?), u Potštátu spadl větrník a extrémní vedro a sucho proměnilo Dunaj v cosi na úrovni Bečvy, takže jaderky v Maďarsku a Rumunsku čelily nefalšovanému úpalu. Přesně před rokem německý týdeník Die Zeit poprvé otevřeně upozornil bezpečnostní riziko fotovoltaických elektráren běžících na platformách provozovaných čínskými poskytovateli. Jenomže na to už všichni zapomněli. Teda skoro všichni.
Německý hacker Marlon Starkloff si to moc dobře pamatoval. A nepřestávalo ho fascinovat, kolik zařízení je dokonce napojeno na jeden jediný cloud! Platformu čínské společnosti využívá jen v Německu 249 140 solárních elektráren s instalovaným výkonem 7,8 GWp…

Solární elektrárny v Německu napojené na čínský cloudový systém
…a po celé Evropě 473 036 solárních elektráren s instalovaným výkonem 35,8 GWp.

Solární elektrárny v Evropě napojené na čínský cloudový systém
Z velké části jde o střešní instalace v domácnostech či firmách, součástí jsou však i rozsáhlejší pozemní parky. Tohle všechno se dá teoreticky řídit na dálku přes cloudový portál. Co kdyby ho někdo ovládl a začal páchat nepřístojnosti? A co kdyby to dělal tak nešikovně, že by během zlomku vteřiny odstavil všechny aktuálně vyrábějící elektrárny?
Primární regulační rezerva pro kontinentální evropskou soustavu je navržena na náhlý výpadek či nárůst výkonu ve výši 3000 MW. Tuto hodnotu explicitně specifikuje dokonce i nařízení Evropské unie č. 2017/1485 z 2. srpna 2017, v němž stojí přesně toto:
(b) Velikost referenčního incidentu se stanoví v souladu s následujícími podmínkami: (i) Pro synchronní oblast kontinentální Evropy (CE) činí referenční incident 3 000 MW v kladném směru a 3 000 MW v záporném směru.
Někdy stačí i méně, aby síť ztratila rovnováhu, a někdy může naopak ustát i o něco výše. Jenomže 35,8 GWp je o řád jinde… I kdyby tyto zdroje dodávaly jen třetinu nominálního výkonu, jejich skokové odpojení by znamenalo ztrátu téměř 12 GW – tedy čtyřnásobek referenčního incidentu. Takový zásah by mohl vyvolat kaskádu poruch a v krajním případě rozsáhlý blackout.
Proč ale tolik riskovat? Proč prostě nezměníme heslo na wifinu a elektrárně ho neřekneme?
Krátká technologická odbočka. Ta černá zrcadla, co se třpytí na střechách či v krajině, představují jen nejviditelnější součást fotovoltaických systémů, která vyrábí stejnosměrný proud. Aby bylo možné ho spotřebovat nebo natlačit do distribuce, musí se v souladu myšlenkami inženýra Maliny, zástupce Elektrických podniků, přeměnit na střídavý proud. K tomu slouží kouzelné krabičky, které se nazývají střídače. Kromě toho, že rozhýbávají elektrické veličiny do rytmu sinusoid, zároveň řídí, kdy a kolik elektřiny může proudit do veřejné sítě. A protože by bylo fajn tyto přetoky na dálku řídit, případně instalovat aktualizace zařízení, je téměř každý moderní střídač připojen k Internetu.
Krátká technologická odbočka pro hnidopichy: Střídače, které k Internetu připojeny nejsou, nelze na dálku řídit, a tím pádem ani přimět k poslušnosti v době přesycených sítí. Tyto „neviditelné“ instalace tedy mají potenciál nadělat v soustavě ještě větší brajgl než ty, co jsou online.
Marlon Starkloff tohle všechno dobře věděl, protože utrpěl vzdělání nejen v oblasti IT, ale i energetiky. Věděl taky, že čínská uživatelská a řídicí platforma provozuje čtyři cloudové systémy přístupné prostřednictvím různých domén pro čtyři geografické oblasti: Evropu, Čínu, Austrálii a zbytek světa. Co nevěděl, bylo jak získat administrátorský přístup. Zatím.
Copak se mu asi tou dobou honilo hlavou?
Následující pasáž je autorskou rekonstrukcí postupu hackera na základě jeho vlastní zprávy.
Čínský systém je sice specifický a kvůli šifrování obtížně analyzovatelný. Na druhou stranu už jen fakt, že uživatelské a administrátorské účty využívají stejnou řídicí platformu, dělá z převzetí účtu tak mimořádnou trofej, že stojí za to kvůli němu projevit mimořádné úsilí i kreativitu.
Kde ale začít? Funkce obnovení hesla a přihlášení pomocí kódu zaslaného e-mailem vypadají jako vhodný kandidát na Achillovu patu. Jenomže jak ji efektivně zasáhnout, když systém velmi přísně omezuje četnost požadavků? Hrubou silou to nepůjde, přes přímý přístup k objektům ani kontroly oprávnění cesta taky nevede a SQL injection rovněž ztroskotala, protože zabezpečení neprogramoval Dušek (poznámka Duška: Ovšem u té SQL injection aspoň tuším, o co jde).
Pak jsem ale začal analyzovat přihlašovací požadavek. Samozřejmě ne přes přihlašovací formulář, ale pomocí speciálního nástroje pro testování komunikace mezi webovou aplikací a serverem. Po dešifrování jsem zjistil, že aplikace posílá serveru data přibližně v tomto formátu:
{
"user_account": „marlon.starkloff@jakkaru.de“,
"user_password": „Password123!“,
"login_type": „1“,
...
}
K čemu je asi dobrý parametr login_type? Ve variantě „ztratil jsem heslo, pošli mi do mailu kód“ se jeho hodnota změnila na 8. Že by existovalo 8 a více typů přihlášení? Zkusíme to postupně: 1, 2,… A pak to přišlo. Po zadání hodnoty 5 mě systém k mému úžasu okamžitě přihlásil. Bez hesla! Nejdřív se zdálo, že šlo o nesprávné ukončení předcházející relace. Opakované testy s dalšími účty však potvrdily, že v systému je bezpečnostní díra o velikosti Mariánského příkopu: Stačí nastavit login_type na 5 a aplikace automaticky přihlásí uživatele uvedeného v poli user_account. Pole s heslem systém zcela ignoroval. Kolem projel nadávající Duškův vyučující z ČVUT…
No nic, z pohledu cloudu jsem se přihlásil z nezvyklého zařízení, takže skutečný uživatel dostane notifikaci, bude to reportovat a mám po žížalkách. Nebo ne? Nebo ne! Právě jsem objevil způsob, jak nepozorovaně obejít autentizaci. A protože jsem po přihlášení změnil heslo, podařilo se mi zcela převzít daný účet!
Zbývá už jen zjistit emailové adresy administrátorů. Protože uživatelé a organizace mají hierarchické uspořádání, a uživatelé tak vždy vidí email a uživatelské jméno své nadřazené organizace, dalo by se postupovat vzhůru organizační hierarchií až na vrchol. Proč to ale dělat složitě, když to jde jednoduše? Dosud nezveřejněný únik informací odhaloval nejen emaily technické podpory, ale také administrátorských účtů…
A takhle jsem se stal vládcem čínského solárního cloudu s úplnou kontrolou nad všemi elektrárnami přiřazenými k příslušnému serveru. Rázem jsem mohl zobrazovat, upravovat, pouštět nebo zastavovat fotovoltaické elektrárny, střídače i bateriová úložiště, rozbít je pomocí upraveného firmwaru nebo přímo přistupovat ke všem organizacím a uživatelům registrovaným na platformě (včetně účtů známých německých dodavatelů fotovoltaických systémů).

Screenshot solárního cloudu
Konec exkurze do hlavy Marlona Starkloffa.
A teď vám konečně prozradím, proč i v srpnu zůstala světla v Evropě rozsvícená. Kdo nás zachránil? Chuck Norris už byl skoro půl roku po smrti. Piero Manzano by to jistě svedl, ale bohužel žije jen v knize. Byl to sám Marlon Starkloff. Mohl shodit Německo, Evropu či možná i půl světa doslova na pár kliknutí a neudělal to. Nebyl to totiž žádný terorista. Byl to „hodný“ hacker – výkonný ředitel IT společnosti Jakkaru, která se zabývá bezpečností v oblasti IT i zabezpečení elektrické rozvodné sítě. Od začátku do konce neměl v úmyslu nikomu ublížit. Jen upozornit poskytovatele na problém (což je fakt gigantický eufemismus) a širší odbornou veřejnost v energetice na bezpečnostní rizika v oblasti digitalizace.
A teď si představme, že by místo Marlona Starkloffa seděl u počítače třeba Thomas Gabriel, mimořádně „zlý“ hacker z filmu Smrtonosná past 4.0. Předpokládejme, že by svůj útok načasoval na srpnový podvečer, kdy už stoupá spotřeba k večerní špičce a fotovoltaiky ještě dodávají dobrou polovinu denního peaku. Řekněme, že by výpadek odpovídal třetině instalovaného výkonu.
Umělý inteligent mi po krátkém přemlouvání ukázal, jak by mohla vypadat výrobní data v den D, kdyby v Německu zničehonic odpadlo 2,6 GW… Pro jistotu opakuji: Bavíme se o skokovém odpojení. Ne o rychlém útlumu výkonu jako třeba při nedávném zatmění Slunce.

Simulovaný blackout v Německu
…a v celé Evropě 11,9 GW.

Simlovaný blackout v Evropě
Výsledkem by byl dost možná nejen celoněmecký, ale zároveň i celoevropský blackout. Netvrdím to jen já, ale i řada odborníků citovaných německými médii. Na tak obří výkonový skok prostě není dimenzován žádný systém na světě.
Pro úplnost ještě rozeberu typologii jednotlivých „odpojovacích“ případů. U velkého pozemního FVE parku bez baterií je efekt zřejmý: V distribuci prostě najednou chybí nějaké megawatty, které tam předtím proudily. Jedna elektrárna je v pohodě. Stovky už ne. U střešní FVE do vlastní spotřeby v domácnosti či firmě jsou důsledky obtížněji interpretovatelné, ale taky potenciálně zdrcující. Spotřebitel ve vteřině přijde o vlastní zdroj, a skokově zvýší odběr ze sítě. A zase: Jeden odpojený dům sítí nezatřese. Tisíce už ano.
Zbývá už jen doplnit, jak konkrétně by soustava klekla a proč. V první řadě by utrpěla frekvenční šok. Převis odběru nad výrobou by byl totiž tak extrémní, že v síti by začala výrazně a velmi rychle klesat frekvence. Ve zlomcích vteřiny by zasahovala fyzika, tedy setrvačnost velkých turbín v jaderných, uhelných, plynových a dalších synchronních elektrárnách.
Při extrémním propadu frekvence by u příslušně vybavených systémových elektráren mohly zasáhnout nouzové režimy regulátorů, včetně regulace ostrovního provozu. Ty by se snažily stabilizovat výkon podle lokálně měřené frekvence. Současně by se u zdrojů poskytujících FCR aktivovala primární regulace frekvence.
V pásmu 49,9 – 49,8 Hz by teoreticky měla fungovat sekundární regulace (aFRR), automaticky spuštěná z dispečinků přenosových soustav. A na terciální regulaci (mFRR) v podobě manuálního spuštění výkonových rezerv už by velmi pravděpodobně ani nedošlo, protože frekvence by se propadla kamsi do energetického pekla.
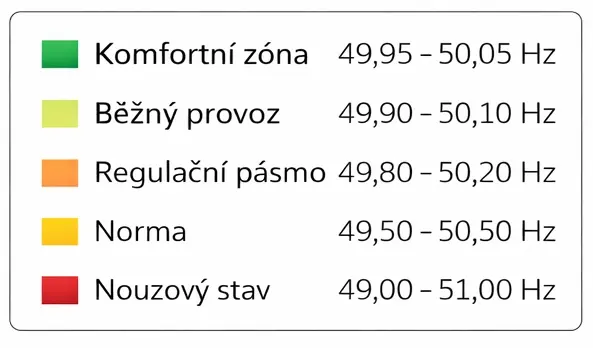
„Tahák“ na frekvenci
V oblasti pod 49 Hz by se aktivovaly napřed stupně automatického odlehčování zátěže, ale nemusely by zareagovat dostatečně včas, takže frekvenční ochrany by začaly odpojovat vedení i zdroje v zoufalé snaze izolovat nepostižené oblasti, respektive ochránit generátory před poškozením.
Udrželo by se vůbec někde něco? Aspoň Skandinávie, která není synchronně propojena s kontinentální Evropou? Nebo jen vybrané elektrárny schopné ostrovního provozu na vlastní spotřebu? Nemám ponětí. Co vím ale jistě, je, že obnova celé evropské soustavy by byla mimořádně obtížná a nejspíš by trvala několik dní. Ostrý start ze tmy ve Španělsku zabral „jenom“ půl dne díky tomu, že mohl využít podání napětí ze zahraničí. Kdyby byl navíc náš solární záškodník obzvláště zákeřný, po vzoru Elsbergova Blackoutu by odpojené fotovoltaické elektrárny při obnově soustavy všechny najednou nahodil a start ze tmy by kvůli opačné nerovnováze (převisu výroby nad spotřebou) mohl začít celý znova…
Na závěr se pokusím do toho ponurého vyprávění vnést alespoň trochu optimismu. Pouhý den po spanilé jízdě ajťáků ze společnosti Jakkaru cloudovou platformou vydal čínský poskytovatel bezpečnostní záplatu (hotfix), která problém odstranila. Komunikaci s čínským bezpečnostním týmem experti Jakkaru nakonec vyhodnotili jako „výbornou a lepší, než jakou v minulosti zažili u jiných výrobců fotovoltaických technologií.“
Sluší se ještě doplnit, že Číňané v rámci komunikační „demage control“ zpochybnili, že by bezpečnostní chyba umožňovala hromadně vypínat elektrárny. Podle nich by kritické operace vyžadovaly další ověření uživatele. Starkloff naproti tomu naopak považuje synchronní odstavení velkého množství zařízení za proveditelné, a to například pomocí škodlivého firmwaru, který by střídače vypnul v předem určeném okamžiku.
Kde je pravda, o tom nebudu ani spekulovat. A právě proto v celém článku neuvádím jméno platformy ani obchodní název provozovatele. Nepřipadá mi účelné ukazovat prstem na konkrétní firmy. Všímejme si raději systémového rozměru celého příběhu.
Jakkaru dále v rámci poučení z krizového vývoje zveřejnila řadu užitečných obecných doporučení pro účastníky energetického trhu. Spotřebitelé by měli přehodnotit, zda je skutečně nutné, aby jejich fotovoltaické systémy byly trvale připojeny ke cloudu. Každá elektrárna by měla být připojena k Internetu pokud možno pouze za účelem stažení aktualizací. Ve zbývajícím čase by neměla být připojena k žádné cloudové službě (ovšem je otázkou, jak potom řešit distribuci přetíženou přetoky). Výrobci by naopak měli zvážit oddělení uživatelských a administrátorských platforem. Uživatelská platforma by měla obsahovat pouze nezbytné funkce, jejichž případné zneužití by teoreticky nemohlo způsobit rozsáhlé škody, ani kdyby byla platforma „nahackována“.
Každopádně je poněkud tristní, že střídače v Německu a nejspíš ani nikde jinde v Evropě za stávajících předpisů nejsou klasifikovány jako kritická infrastruktura, a tak se na ně nevztahují odpovídající bezpečnosti povinnosti.
Jestli se s tím dá něco dělat, to se neodvažuji spekulovat. Osobně v příběhu čtu spíš podobné poučení jako ze španělského blackoutu, a proto se budu trochu opakovat a parafrázovat.
Bylo by chybou na základě jednoho, byť obřího, incidentu zavrhnout solární technologii či rovnou celou energetiku postavenou na výkonové elektronice (střídačích). Ostatně není to tak dávno, co skutečný hacker sundal ve Velké Británii malou plynovku. Digitalizace je nedílnou součástí energetické transformace a nezastavitelně prostupuje celý systém, včetně klasických elektráren a síťové infrastruktury. Kyberbezpečnost tak bude v energetice čím dál naléhavějším tématem.
Nenechme se zmást. Úskalí evropské energetické politiky netkví jen v nerealistických cílech, ale hlavně v mýtu, že energetika zvládne transformaci (a digitalizaci) bez systémových změn a gigantických investic do infrastruktury. Že prostě stačí dát na každý kopec dát větrník a na každou střechu solár – a že akumulaci můžeme podcenit, rozvoj sítě ošidit, záložní zdroje úplně ignorovat a digitalizaci dát naklofat pár študákům ovládajícím AI.
Po přečtení zprávy o španělském blackoutu jsem za prapříčinu největšího incidentu v moderní evropské energetice označil fakt, že navzdory boomu OZE zůstal energetický systém přibližně na úrovni z roku 2014. Odpověď na otázku, proč se to stalo, je kupodivu stejná jako v případě čínské „HackerGate“. Proto ji budu s malou úpravou přímo citovat:
„Domnívám se, že to vyplývá z odvěkého sporu, zda jsou OZE levné, a jeho sterilního oddělení od otázek systémové bezpečnosti a spolehlivosti. Zatímco v debatě o cenách elektřiny argumentujeme zpravidla jen tím, že slunce a vítr jsou zdarma, v debatě o tom, zda může energetika spolehlivě fungovat i s vysokým podílem OZE, se najednou objevují argumenty krátkodobou i dlouhodobou akumulací, posílením a nachytřením sítí, řízením spotřeby, digitalizací i záložními zdroji na kapacitních platbách. Každá z těchto hraček přitom bude stát majlant. Lze i po započtení všech těchto položek pořád tvrdit, že OZE jsou levné?
Já myslím, že ne. To samozřejmě neznamená, že máme zastavit dekarbonizaci. Jen je na čase si konečně přiznat, že nebude levná, snadná ani rychlá. A možná zvážit, zda zvolená cesta je ta nejlepší a zvolené tempo přiměřené.“